De laatste maanden duiken ze overal op: AI-agents die niet alleen praten maar ook dingen doen. Tools zoals OpenClaw en andere agent-achtige systemen beloven iets wat een paar jaar geleden nog sciencefiction leek. Je geeft een opdracht — zoek dit uit, schrijf een script, regel dat voor me — en de AI gaat zelfstandig aan de slag, soms zelfs met toegang tot bestanden, scripts, API’s of terminalcommando’s.
Klinkt fantastisch, en eerlijk is eerlijk: het ís ook indrukwekkend.
Maar er zit een kant aan waar nog weinig mensen bij stilstaan. Wat gebeurt er eigenlijk wanneer je een AI niet alleen laat nadenken, maar hem ook echte gereedschappen geeft?
Een gewone AI-chatbot is vrij onschuldig. Hij kan tekst genereren, vragen beantwoorden en misschien wat code schrijven, maar uiteindelijk blijft het bij woorden. Jij bent degene die nog steeds iets uitvoert.
AI-agents zijn anders. Ze kunnen bestanden lezen, scripts starten, websites bezoeken, repositories analyseren en API’s aanroepen, waardoor de AI in feite toegang krijgt tot hetzelfde gereedschap dat normaal gesproken voor ontwikkelaars of systeembeheerders bedoeld is. Simpel gezegd: je geeft de AI handen.
En precies daar wordt het interessant, maar ook een beetje spannend.
Het probleem dat prompt-injectie heet
AI-modellen zijn extreem goed in instructies volgen. Dat is hun kracht, maar tegelijkertijd ook hun zwakte. Een techniek die steeds vaker opduikt heet prompt-injectie, waarbij iemand instructies verstopt in content die een AI leest. Dat kan een webpagina zijn, een document, een GitHub-repository, een e-mail of zelfs een commentaarregel in code.
Voor een mens is zo’n verborgen instructie vaak snel herkenbaar als iets verdachts. Een AI ziet echter vooral een mogelijke opdracht die past binnen de taak die hij probeert uit te voeren. Als de agent vervolgens tools heeft om commando’s uit te voeren, kan hij die instructie simpelweg opvolgen.
Niet omdat hij kwaad wil maar omdat hij precies doet waarvoor hij gebouwd is: instructies volgen.
Het paard van Troje in de prompt
De vergelijking met het Paard van Troje blijkt eigenlijk verrassend goed te passen. Volgens de Griekse mythe stond er een groot houten paard voor de stadspoort van Troje, een geschenk dat de inwoners vol vertrouwen naar binnen haalden. Pas later bleek dat er soldaten ín het paard verborgen zaten.
Prompt-injecties werken op een vergelijkbare manier. De tekst lijkt normaal en onschuldig, soms zelfs onderdeel van een gewone uitleg of documentatie, maar bevat ondertussen verborgen instructies die alleen voor de AI bedoeld zijn. Omdat AI-systemen niet instinctief wantrouwig zijn, kunnen zulke instructies ongemerkt worden uitgevoerd.
Zo kan een ogenschijnlijk onschuldige tekst in feite een digitaal Trojaans paard worden.
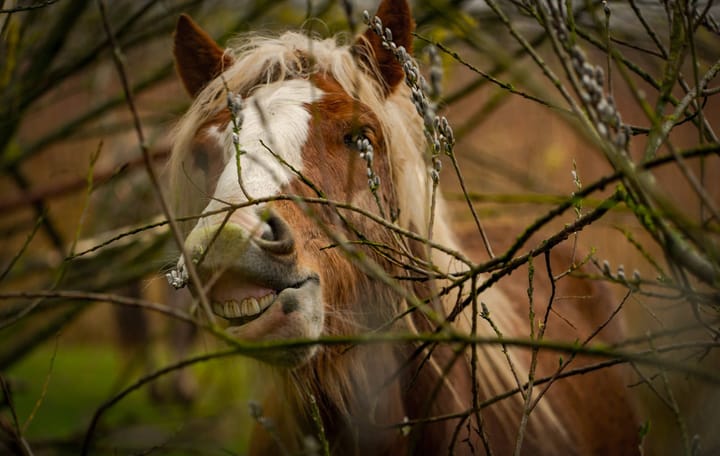
Het paard dat lacht. Op het eerste gezicht lijkt het een vriendelijk paard dat nieuwsgierig tussen de takken door kijkt. Maar precies zo werken veel digitale aanvallen ook: ze lijken onschuldig, tot je beter kijkt. In de oudheid was er het Paard van Troje. Vandaag de dag kan een ogenschijnlijk onschuldige tekst of website hetzelfde doen — verborgen instructies voor een AI-agent die precies doet wat hem gevraagd wordt.
Zelfs thuis kan een AI meer zien dan je denkt
Veel mensen denken dat het risico wel meevalt wanneer een AI-agent gewoon op een lokale computer draait, bijvoorbeeld op een Mac Mini of een kleine server thuis. Maar zelfs in een thuisnetwerk kan zo’n agent verrassend veel ontdekken, simpelweg omdat moderne netwerken vol zitten met apparaten en diensten.
Denk aan NAS-systemen, home-automation servers, routers, slimme apparaten, kleine Linux-machines, containers en databases. Voor een systeem dat toegang heeft tot netwerktools of scripts is het vaak niet moeilijk om te zien welke systemen actief zijn.
Wanneer zo’n agent daarnaast ook nog internettoegang heeft, ontstaat er een scenario waarin informatie theoretisch naar buiten kan worden gestuurd. Dat betekent niet dat dit automatisch gebeurt, maar het laat wel zien dat een AI-agent meer zicht kan hebben op een netwerk dan veel mensen verwachten.
Kan een AI een server platleggen?
Een vraag die vaak volgt is of een AI-agent ook een server of VPS kan uitschakelen. Het eerlijke antwoord is dat dit theoretisch mogelijk is, maar alleen wanneer de agent te veel rechten heeft gekregen.
De AI zelf is daarbij niet het probleem. Het probleem is vrijwel altijd privilege-toegang.
Wanneer een agent draait in een goed geïsoleerde container zonder extra rechten, kan hij hooguit zijn eigen omgeving laten crashen, veel CPU of geheugen gebruiken of netwerkverkeer genereren. De hostserver blijft in zo’n situatie gewoon draaien.
Maar zodra een agent toegang krijgt tot beheerinterfaces, infrastructuur-API’s, SSH-sleutels of administratorrechten, ontstaat een heel ander scenario. Dan kan software namelijk systemen stoppen, containers beheren of servers herstarten.
Systeembeheerders zeggen daarom al jaren hetzelfde: het probleem is zelden de software zelf.
Het probleem is sudo.
De AI als digitale stagiair
Een handige manier om AI-agents te begrijpen is door ze te vergelijken met een stagiair. Stel je iemand voor die superslim is, razendsnel werkt, nooit moe wordt en elke instructie letterlijk opvolgt. Dat kan ongelooflijk productief zijn, maar je zou zo’n stagiair waarschijnlijk niet meteen de sleutel van de serverruimte geven.
Precies zo werkt het met AI-agents. Ze zijn krachtig, maar ook extreem gehoorzaam.
Sandboxing: de isoleercel
Daarom praten security-experts steeds vaker over sandboxing. Een sandbox kun je zien als een soort isoleercel in een gevangenis. De AI mag daarin experimenteren, scripts draaien en taken uitvoeren, maar heeft geen directe toegang tot de rest van het systeem.
Zelfs wanneer er iets misgaat en een proces uit die cel weet te ontsnappen, zit het nog steeds binnen de grotere muren van de gevangenis. Dat principe, waarbij meerdere beveiligingslagen over elkaar heen liggen, wordt vaak defense-in-depth genoemd.
Niet één slot op de deur, maar meerdere.
De volgende stap: micro-VM’s
Containers zijn een goede eerste stap, maar ze delen nog steeds een kernel met het hostsysteem. Daarom kijken steeds meer AI-platforms naar micro-virtualisatie, bijvoorbeeld met technologie zoals Firecracker.
In plaats van een container wordt dan een kleine virtuele machine gestart met een eigen kernel, volledig geïsoleerd van het hostsysteem en snel genoeg om binnen milliseconden op te starten. Voor AI-agents is dat ideaal, omdat elke taak in een tijdelijke omgeving kan draaien die daarna weer verdwijnt.
Mocht er iets misgaan, dan wordt simpelweg de hele omgeving verwijderd.
Waarom security belangrijker wordt
Ironisch genoeg zorgt AI ervoor dat security belangrijker wordt in plaats van minder belangrijk. Automatisering wordt krachtiger, waardoor fouten of aanvallen ook sneller en groter kunnen worden. Tegelijkertijd gebruiken aanvallers zelf ook steeds vaker AI om kwetsbaarheden te zoeken, phishing te schrijven of systemen te analyseren.
Het resultaat is een kat-en-muisspel waarin beide kanten steeds slimmere tools gebruiken.
Security verschuift daardoor langzaam van een reactieve rol naar een ontwerpdiscipline: systemen moeten vanaf het begin veilig worden gebouwd.
Een nieuwe industrie
Veel experts verwachten zelfs dat er een compleet nieuwe securitysector ontstaat rond AI-agents. Net zoals er tegenwoordig gespecialiseerde tools bestaan voor cloud-security, endpoint-security en container-security, zullen er waarschijnlijk ook platforms komen die specifiek gericht zijn op het monitoren en beveiligen van AI-agents.
Denk aan systemen die agent-acties analyseren, verdachte prompts herkennen, sandboxgedrag controleren en automatisch taken blokkeren wanneer iets niet klopt. Een soort beveiligingslaag die continu meekijkt naar wat AI-agents doen.
We zitten nog in de pioniersfase
AI-agents staan op dit moment ongeveer waar webservers rond het jaar 2000 stonden. De technologie werkt al verrassend goed, maar de beveiligingspraktijken lopen nog achter. Veel tools worden gebouwd door slimme ontwikkelaars die vooral gefocust zijn op functionaliteit en mogelijkheden, terwijl security vaak pas later wordt toegevoegd.
Dat betekent niet dat deze technologie slecht is maar wel dat een beetje gezond verstand geen kwaad kan.
De praktische regel
Wanneer een AI internet kan lezen, commando’s kan uitvoeren en toegang heeft tot je systeem, behandel hem dan alsof hij een nieuwe medewerker is. Geef hem gereedschap, maar geef hem niet meteen alle sleutels.
Slotgedachte
AI-agents gaan de komende jaren een enorme rol spelen. Ze worden digitale collega’s die onderzoek doen, code schrijven, systemen beheren en workflows automatiseren.
Maar net als bij elke nieuwe technologie moeten we leren hoe we ze verstandig gebruiken.
Niet door bang te zijn voor AI, maar door hem veilig te laten werken!