Over hoe in één weekend de Mac Mini uitverkocht raakte en beveiligingsexperts deed gillen.
Een weekend. Meer had het niet nodig.
Van vrijdag tot maandag ging Clawdbot van 7.000 naar 60.000+ GitHub-sterren. Apple's Mac Mini-voorraad raakte uitverkocht. Cloudflare's aandelen stegen 14% in pre-market trading.
En tegelijkertijd ontdekten beveiligingsonderzoekers honderden publiek toegankelijke instances — met API-keys, chatgeschiedenis en volledige systeemtoegang open en bloot op het internet.
Dit is het verhaal van de snelst groeiende open-source AI-tool van 2026. En waarom beveiligingsexperts je smeken hem niet te installeren.
Wat is Clawdbot eigenlijk?
Clawdbot is wat gebeurt als je Claude volledige controle geeft over je computer.
Geen browser-tab. Geen chat-interface. Gewoon: een AI-assistent die draait op jouw hardware, toegankelijk via WhatsApp, Telegram, Discord, Slack of iMessage.
Je stuurt een bericht: "Check mijn mail en stuur een samenvatting." Clawdbot doet het.Echt.
Je vraagt: "Boek een tafel bij dat Italiaanse restaurant voor zaterdag." Clawdbot belt het restaurant met een AI-stem en regelt het.
Dit is geen chatbot die alleen maar tekst produceert. Dit is een autonomous AI agent met: • Toegang tot je bestanden • Shellcommando's uitvoeren • Browsers bedienen • E-mails versturen • Agenda's beheren • Smart home-apparaten aansturen • En zelfs: zichzelf nieuwe "skills" leren
En dat alles 24/7, met geheugen dat blijft bestaan tussen sessies.
Het is Jarvis uit Iron Man. Maar dan echt. En open-source.
Waarom iedereen ineens Mac Mini's koopt
De viraliteit begon op X (voorheen Twitter).
Developers postten screenshots. Techondernemers deelden demos. Iemand liet zien hoe zijn Clawdbot een Tesla op afstand ontdooide. Een ander hoe de bot automatisch facturen verwerkte.
En toen gebeurde iets vreemds: mensen begonnen Mac Mini's te kopen. Massaal.
Waarom? Omdat je voor Clawdbot een dedicated machine nodig hebt die 24/7 draait. En de Mac Mini is: • Goedkoop ($600) • Energiezuinig • Klein • Stil • Compatibel
Eén gebruiker kocht er 40. In één keer.
Logan Kilpatrick, product manager bij Google DeepMind, bestelde er ook eentje. En Apple's aandelenkoers? Die profiteerde mee.
Cloudflare's CEO Matthew Prince had al gezegd: "80% van de toonaangevende AI-bedrijven gebruikt onze infrastructuur." Clawdbot-users gebruikten Cloudflare Tunnels om hun instances veilig te exposen. Resultaat: +14% op de beurs.
Dit was geen productlancering. Dit was een beweging.
De maker: Peter Steinberger
Peter Steinberger is geen onbekende.
De Oostenrijkse ontwikkelaar richtte PSPDFKit op — een succesvolle B2B-software voor PDF-verwerking. Hij bereikte financiële onafhankelijkheid, verkocht zijn bedrijf en... raakte depressief.
"Na mijn exit zat ik in een existentiële leegte," vertelde hij in interviews.
Tot AI kwam.
In april 2024 begon hij met een "life assistant"-project. Maar de modellen waren nog niet goed genoeg. Hij parkeerde het idee.
November 2024: hij probeerde opnieuw.
Eén uur later had hij een werkend prototype.
Zijn eigen woorden: "Ik ben gestopt met code lezen. Ik kijk nu hoe code stroomt."
Dat is de kern van 2026: developers die niet meer coderen, maar AI-tools orkestreren.
Clawdbot was zijn tweede act. En het sloeg in als een bom.
De chaos: van Clawdbot naar Moltbot
Maar dan gebeurde er iets.
72 uur na de virale explosie stuurde Anthropic (de makers van Claude) een cease & desist-brief.
De naam "Clawdbot" leek te veel op "Claude". Trademark-issue.
Peter moest rebranden. Naar "Moltbot" (verwijzing naar de term "molt" — vervellen, zoals kreeften doen).
En in de 10 seconden die het duurde voordat de oude GitHub- en X-accounts vrij kwamen...
Cryptoscammers grepen ze.
De oude @clawdbot-accounts begonnen plots shitcoins te promoten. Een neptoken ($CLAWD) bereikte $16 miljoen market cap voordat het crashte.
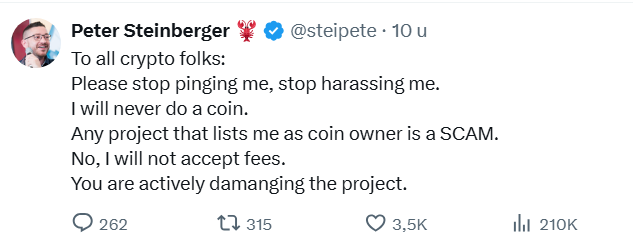
Peter schreeuwde het uit op X: "Ik doe NOOIT een coin. Elke token met mijn naam is een SCAM."
Maar de schade was al gedaan.
In minder dan een week tijd: • 60.000 GitHub-sterren • Gedwongen rebrand • Account-hijacking • Cryptoscams • Beveiligingschaos
De beveiligingsramp
En daar begint het echte verhaal.
Want terwijl iedereen Mac Mini's kocht en Clawdbot installeerde, ontdekten beveiligingsonderzoekers iets verontrustends:
Honderden Clawdbot-instances stonden volledig open op het internet.
Jamieson O'Reilly, oprichter van red-teaming bedrijf Dvuln, scande het web. In seconden vond hij honderden "Clawdbot Control"-interfaces — zonder authenticatie.
Wat hij kon zien: • Volledige API-keys (Anthropic, OpenAI, Slack, Telegram) • OAuth-tokens • Chatgeschiedenis over alle platforms • Bestandspaden op het systeem • De mogelijkheid om berichten te versturen namens de gebruiker • Shellcommando's uitvoeren
In één geval lag iemands Signal Messenger-account volledig bloot — inclusief koppelingsgegevens in wereldleesbare temp-files.
Matvey Kukuy, CEO van Archestra AI, demonstreerde hoe hij via prompt injection een private key uit een gehackt systeem haalde.
Hoe lang duurde dat? Vijf minuten.
Hij stuurde een e-mail naar Clawdbot met kwaadaardige instructies. Vroeg de bot om de mail te checken. Klaar.
Waarom dit zo gevaarlijk is
Clawdbot vraagt root-toegang. Volledige systeemcontrole.
Dat is niet een bug. Dat is het design.
Om nuttig te zijn, moet een AI-agent: • Bestanden kunnen lezen • Credentials opslaan • Commando's uitvoeren • Apps kunnen besturen
Maar precies die functionaliteit maakt het ook een goudmijn voor hackers.
Google's VP of Security Engineering, Heather Adkins, was glashelder:
"Don't run Clawdbot."
Ze noemde het "infostealer malware vermomd als een AI-assistent."
Beveiligingsonderzoekers waarschuwden: • Zonder encryptie-at-rest is elk bestand leesbaar • Zonder containerization draait de AI met dezelfde privileges als jij • Localhost-trust assumptions falen bij reverse proxies • Proxy-misconfiguraties maken internetverbindingen "lokaal"
En het ergste? Veel gebruikers weten niet eens dat hun instance open staat.
Moet je het op een losse VPS draaien?
Ja. Absoluut.
Nooit op je primaire machine.
Als je Clawdbot echt wil gebruiken, doe dan dit: • Draai het op een dedicated VPS of oude laptop • Gebruik strikte IP-whitelisting • Zet sandbox-mode aan voor tool-executie • Gebruik Cloudflare Tunnels of Tailscale voor veilige toegang • Geef het nooit admin/root-rechten • Behandel het als een DMZ — geïsoleerd van je belangrijke systemen
De officiële Clawdbot-documentatie zegt het zelf:
"Running an AI agent with shell access is... spicy. There is no 'perfectly secure' setup."
Dat is geen waarschuwing. Dat is een disclaimer.
N8N vs. Clawdbot: concurrentie of aanvulling?
Hier wordt het interessant.
Want Clawdbot en N8N lijken op het eerste gezicht hetzelfde te doen: automatisering.
Maar de aanpak is radicaal anders.
N8N: • Visuele workflow-builder • Deterministisch: doet exact wat je programmeert • Geen AI-beslissingen • Veilig, voorspelbaar, controleerbaar • Ideaal voor: bedrijfskritische processen
Clawdbot: • Conversationele instructies • Autonoom: interpreteert wat je bedoelt • AI-gedreven beslissingen • Onvoorspelbaar, adaptief, krachtig • Ideaal voor: persoonlijke productiviteit en experimenten
Eén gebruiker vatte het perfect samen:
"N8N is voor workflows die je duizend keer wil herhalen zonder verrassingen. Clawdbot is voor dingen waar je niet precies weet hoe ze eruit zien totdat ze gebeuren."
Denk aan het verschil tussen: • Een script dat elke dag om 9:00 uur verkoopdata scrapt (N8N) • Een assistent die je mail monitort en je waarschuwt als iets urgent is (Clawdbot)
Ze vullen elkaar aan. N8N voor de backbone. Clawdbot voor de flexibiliteit.
En ja: je kunt Clawdbot zelfs N8N-workflows triggeren via API. Beste van beide werelden.
Wat gebeurt er nu?
Clawdbot (nu Moltbot) bestaat nog steeds. En groeit nog steeds.
De beveiligingsissues worden gepatcht. De community leert. Sandbox-opties worden beter.
Maar de kernvraag blijft:
Zijn we klaar voor AI-agents met systeemtoegang?
Bedrijven zeker niet. De meeste organisaties hebben niet eens goede toegangscontrole voor mensen, laat staan voor autonome AI.
Maar voor early adopters, hackers en power users?
Dit is de toekomst. En die toekomst is nu.
Of zoals Peter Steinberger het zei:
"The butler is brilliant. Just make sure he remembers to lock the door." 🦞🔐
De les van Bulls-AI:
Technologie gaat sneller dan beveiliging. Altijd.
Clawdbot is briljant. En gevaarlijk. Vaak tegelijk.
Als je het gebruikt: doe het slim. Geïsoleerd. Met je ogen open.
En anders? Wacht tot de volgende versie. Die komt sneller dan je denkt.
Zoals de stier het zou zeggen:
"Innovatie zonder beveiliging is als een stier zonder hek. Krachtig, maar gevaarlijk voor iedereen in de buurt." 🐂🔓